Cybersécurité à Avignon : distinguer formation, alternance et audit d’entreprise
À Avignon, la cybersécurité répond à deux besoins distincts : se former pour exercer un métier technique ou protéger l’activité d’une organisation. Le budget, l’interlocuteur et les critères de choix varient selon l’objectif. Avant de contacter une école ou un prestataire, il faut donc préciser sa priorité : acquérir des compétences, trouver une alternance, sécuriser un réseau ou préparer une réponse à incident.
Deux besoins, deux parcours autour de la cybersécurité à Avignon
Les étudiants, les personnes en reconversion et les salariés qui souhaitent monter en compétences recherchent une formation structurée, avec des cours, des projets, un accompagnement et, selon les cas, une alternance ou un stage. Les entreprises, collectivités et associations cherchent plutôt un partenaire capable d’évaluer leur exposition aux risques et de déployer des protections adaptées à leurs systèmes d’information.
Certification officielle en cybersécurité – Grade Licence – Découvrez la fiche France Compétences du diplôme préparant à protéger les systèmes d’information et répondre aux besoins des organisations.
Pour les candidats : apprendre à protéger des environnements réels
Une formation en cybersécurité utile ne se limite pas à la théorie. Elle doit permettre de comprendre l’administration des systèmes et des réseaux, la sécurité cloud, les pare-feu, la gestion des identités et des accès, la sécurité applicative ainsi que la réponse à incident. Les projets pratiques, les plateaux techniques et l’intervention de professionnels relient ces notions aux contraintes d’une infrastructure utilisée au quotidien.
Pour les organisations : réduire les risques avant la crise
Un prestataire de cybersécurité à Avignon intervient généralement sur l’audit de sécurité, l’analyse des risques, la sécurisation des réseaux, la protection des données sensibles, la maintenance et le support. Selon la situation, son intervention peut aussi couvrir un plan de continuité d’activité, la gestion d’un incident ou la mise en place d’une stratégie de cyberdéfense. L’objectif est de traiter en priorité les faiblesses qui menacent réellement l’activité, plutôt que d’empiler les outils.
Quels cursus comparer autour d’Avignon ?
L’offre accessible depuis Avignon va du post-bac aux parcours de niveau 7 et aux MSc. Les formats diffèrent fortement : certains commencent par une base en informatique et en réseaux, tandis que d’autres se spécialisent rapidement dans la sécurité. Les intitulés et les modalités doivent être vérifiés directement auprès des établissements, notamment pour les admissions, les calendriers, les frais et les possibilités de financement.
| Parcours ou organisme | Niveau ou durée annoncé | Point de comparaison utile |
|---|---|---|
| La Salle Avignon | BTS CIEL sur 2 ans ; formations bac+2 et bac+3 | Le BTS comprend un stage de 6 semaines ; le campus accueille environ 150 étudiants chaque année. |
| CCI de Vaucluse | Cycle manager en ingénierie informatique de 600 heures | Le rythme annoncé est de 3 semaines en entreprise, puis 2 semaines en centre de formation. |
| IFC Avignon | Bachelor Informatique et Cybersécurité, titre AIS niveau 6 | L’alternance est annoncée sur un rythme de 3 jours en entreprise et 2 jours en formation ; le titre RNCP n° 37680 a été enregistré le 13/05/2023. |
| Oteria | Bachelor Cybersécurité sur 3 ans ; MSc cyber | Les classes sont limitées à 25 apprenants ; le MSc est annoncé à 100 % en alternance. |
| Guardia | Parcours Bachelor puis MSc sur 5 années d’études | La spécialisation est annoncée à 100 % en cybersécurité, avec au moins 15 projets par an. |
Le niveau d’entrée doit guider le choix
Après le bac, un BTS CIEL ou un Bachelor peut convenir à un profil qui souhaite construire progressivement ses bases en informatique, en électronique, en réseaux et en sécurité. Après un bac+2 ou un bac+3, un parcours davantage centré sur l’audit, le cloud, la cyberdéfense ou l’architecture sécurisée peut être plus cohérent. Un salarié en reconversion doit aussi vérifier la compatibilité du rythme avec son projet professionnel, au lieu de choisir uniquement selon l’intitulé du diplôme.
Alternance, stages et projets : ce qui transforme une formation en expérience
L’alternance apporte une première expérience professionnelle, à condition que les missions en entreprise correspondent aux objectifs du cursus. L’administration système, la supervision, la gestion de parc, la configuration réseau ou la participation à un audit sont plus formatrices qu’un poste sans lien avec la sécurité informatique.
La construction d’un parcours professionnel se joue aussi dans des compétences moins visibles : rédiger un compte rendu d’incident compréhensible, documenter une règle de pare-feu, transmettre un inventaire d’actifs ou expliquer un risque à un responsable non technique. Ces aptitudes en matière de traçabilité et de communication relient les modules techniques. Elles comptent également lorsqu’un étudiant doit convaincre une entreprise de lui confier des accès, des données ou un projet sensible.
Les signaux à rechercher avant une candidature
Demandez comment l’école accompagne la recherche de contrat : ateliers CV, préparation aux entretiens, mise en relation avec des employeurs ou suivi individuel. Vérifiez aussi la place accordée aux projets, aux environnements de test et aux mises en situation. Guardia annonce notamment 60 projets sur son parcours et 3 années d’expérience en entreprise. Ces éléments montrent l’intérêt d’évaluer la pratique au-delà du programme théorique.
- La reconnaissance du titre et son niveau, notamment au RNCP lorsqu’il est indiqué ;
- Le rythme exact de l’alternance et les périodes de stage ;
- Les compétences travaillées : réseaux, systèmes, cloud, audit et sécurité des applications ;
- Les équipements disponibles et la taille des promotions ;
- Les débouchés réellement visés à l’issue de la formation.
Les métiers accessibles après une formation en cybersécurité
Les débouchés ne correspondent pas tous au même niveau de responsabilité. Un premier poste peut porter sur l’exploitation et la sécurisation d’infrastructures, puis évoluer vers l’audit, le conseil ou l’architecture. L’expérience de terrain reste déterminante, car la sécurité dépend autant des usages, des procédures et de la qualité du suivi que des technologies utilisées.
Administration et protection des infrastructures
L’administrateur réseau et système ou l’administrateur d’infrastructures sécurisées maintient des environnements disponibles et mieux protégés. Il peut gérer les droits d’accès, les sauvegardes, les mises à jour, la configuration des équipements réseau et la surveillance des alertes. Ce rôle offre une base solide pour comprendre la surface d’attaque d’une entreprise.
Audit, conseil et cyberdéfense
Le consultant en sécurité, l’auditeur ou l’intégrateur de solutions de sécurité analyse les risques, formule des recommandations et accompagne leur déploiement. Les fonctions liées à la sécurité cloud, à la sécurité des applications web ou à la réponse à incident demandent une spécialisation plus poussée. Elles nécessitent aussi de hiérarchiser les priorités : une vulnérabilité théorique n’a pas le même impact qu’un accès exposé à des données critiques.
Choisir un prestataire de cybersécurité à Avignon avec méthode
Pour une entreprise, le premier échange doit partir de la réalité opérationnelle : nombre de sites, postes et serveurs, outils cloud, données traitées, télétravail, sauvegardes, incidents déjà rencontrés et contraintes de continuité. Des acteurs locaux tels qu’AVA6 ou SWALI répondent à des besoins de proximité, mais la comparaison doit porter sur le périmètre précis de l’accompagnement, pas seulement sur la localisation.
Un audit doit déboucher sur un plan d’action
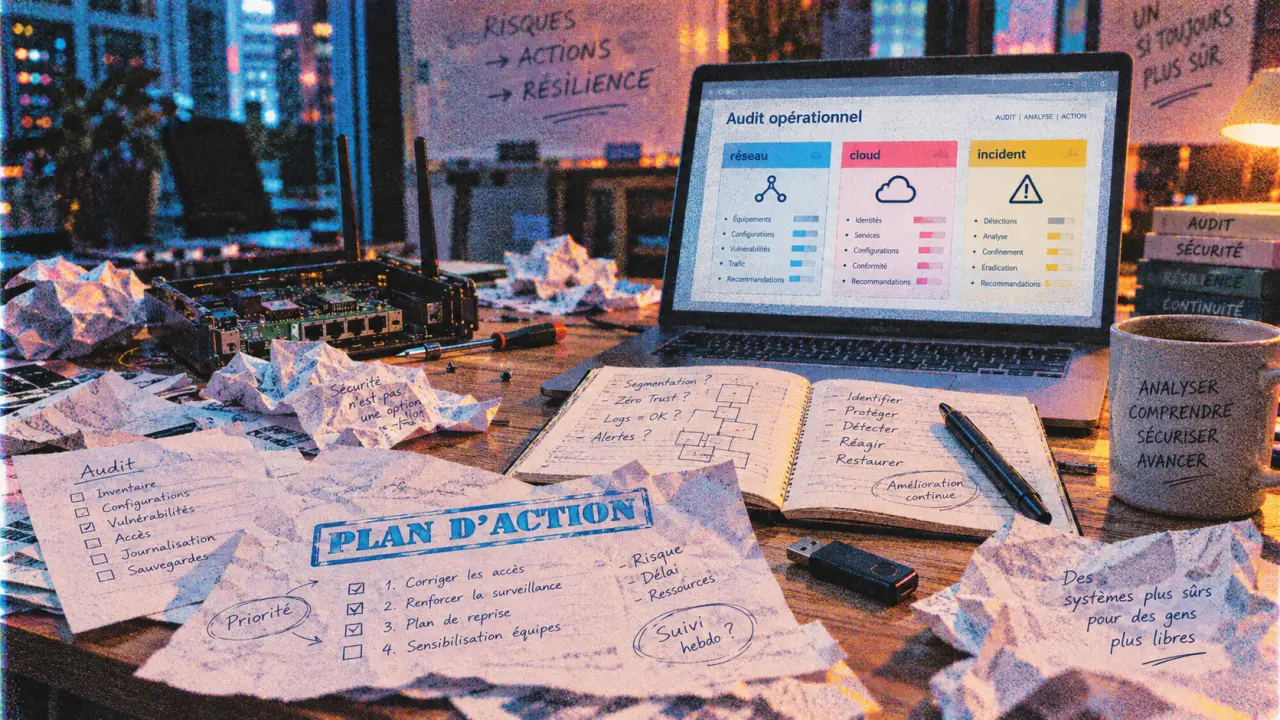
Un audit de sécurité pertinent identifie les actifs à protéger, les accès sensibles, les failles de configuration et les scénarios de risque. Il doit se poursuivre par une feuille de route opérationnelle indiquant les actions urgentes, les responsables, les échéances et les mesures de contrôle. Pare-feu, sauvegardes, authentification, sensibilisation des collaborateurs et supervision ont chacun leur place selon le niveau de risque et les ressources disponibles.
Les questions à poser avant de signer
- Quels systèmes, applications et données seront inclus dans l’analyse ?
- Le prestataire prévoit-il une remédiation, un déploiement et un suivi après l’audit ?
- Comment sont gérés les incidents, l’escalade et le support ?
- Les recommandations tiennent-elles compte du budget, des contraintes métier et de la continuité d’activité ?
- Qui assurera l’accompagnement : une équipe dédiée, un interlocuteur local ou plusieurs intervenants ?
Qu’il s’agisse de choisir une école ou un partenaire technique, la décision devient plus simple lorsque le besoin est formulé avec précision. Une formation doit rapprocher d’un métier visé. Une prestation doit réduire un risque identifié et produire des améliorations mesurables pour l’organisation.
- À Avignon, 60 platanes abattus cet automne contre le chancre coloré - 1 octobre 2026
- Cybersécurité à Avignon : distinguer formation, alternance et audit d’entreprise - 1 octobre 2026
- Dégradations du mobilier urbain : le Grand Avignon dépose plainte - 30 septembre 2026